Un robo de casi 300 millones de dólares en criptomonedas es atribuido a Corea del Norte, acusada por la ONU de usar estos hackeos para pagar el desarrollo de sus armas nucleares
Especialistas y organismos internacionales advierten que estos robos digitales no son casos aislados, sino una vía que el régimen norcoreano usa para conseguir dinero fuera del sistema financiero y sostener su programa nuclear.
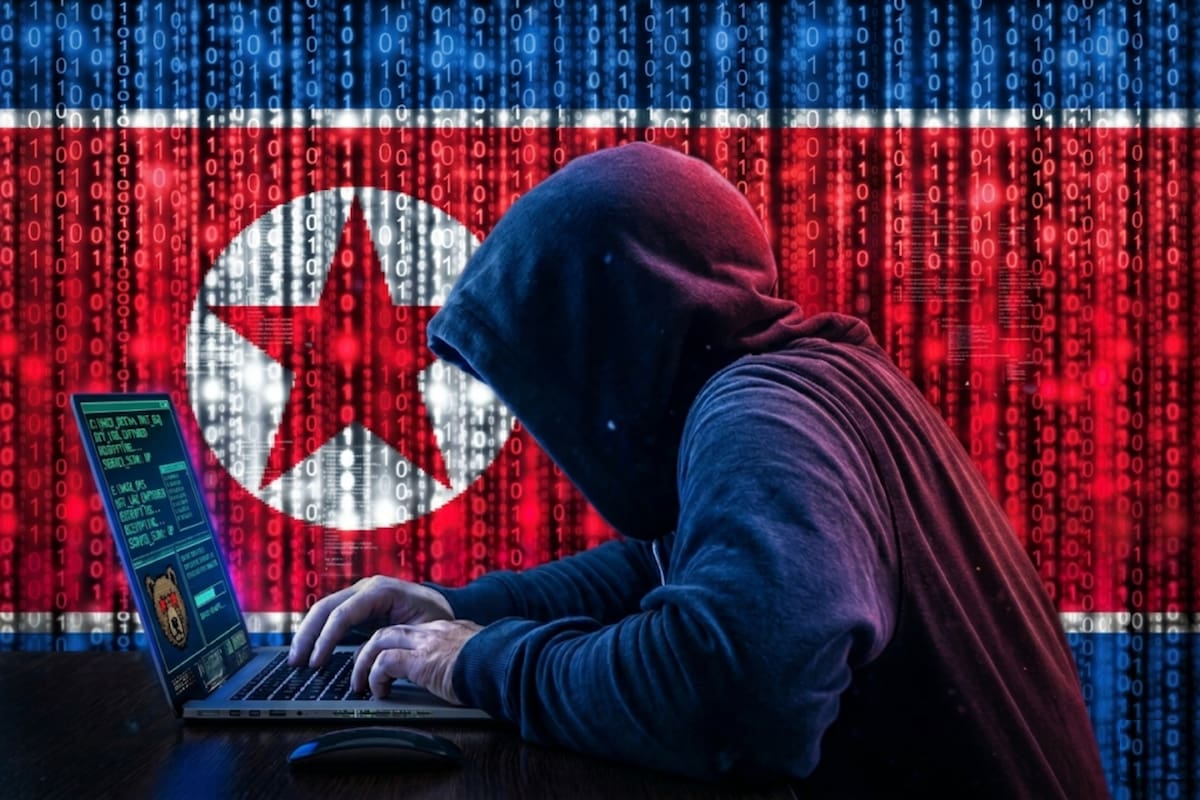
Un robo de casi 300 millones de dólares en criptomonedas, ocurrido durante el fin de semana, volvió a encender las alertas internacionales sobre el uso de activos digitales para fines ilícitos.
De acuerdo con empresas afectadas y especialistas en ciberseguridad, el ataque habría sido perpetrado por Lazarus Group, un grupo de hackers vinculado al gobierno de Corea del Norte.
El caso, reportado por la plataforma especializada CoinDesk, es considerado el mayor robo de criptomonedas registrado en lo que va de 2026 y se suma a una larga lista de incidentes atribuidos al mismo grupo, cuyos ataques, según Naciones Unidas, han servido para financiar el programa de armas nucleares norcoreano.

Qué ocurrió y cómo se detectó el ataque
El robo se produjo el sábado en la cartera digital de KelpDAO, una herramienta de inversión en activos digitales. De acuerdo con la empresa, durante el ataque fueron comprometidos dos servidores que estaban alojados a través de LayerZero, una aplicación de tecnología cripto.
Esta vulneración permitió que un token vinculado a Ethereum fuera extraído de la plataforma, lo que derivó en la pérdida millonaria.
LayerZero confirmó en un comunicado que “el 18 de abril de 2026, KelpDAO sufrió un ataque por el que se sustrajeron aproximadamente 290 millones de dólares” y aclaró que no hubo afectación a otros activos o aplicaciones conectadas.
Te puede interesar: Hacker presuntamente vinculado al Cártel de Sinaloa habría rastreado a informantes del FBI usando cámaras de la CDMX, según informe de EEUU
Por qué se apunta al grupo Lazarus
Las sospechas no se basan únicamente en el monto del robo, sino en el nivel de sofisticación del ataque. LayerZero señaló que:
Los indicadores preliminares sugieren que el responsable es un actor estatal altamente sofisticado, probablemente el Grupo Lazarus de la RPDC”, usando las siglas del nombre oficial de Corea del Norte.
El diagnóstico fue respaldado por especialistas del sector. Henri Arslanian, cofundador de Nine Blocks Capital Management, afirmó que:
Es claramente obra del grupo Lazarus de Corea del Norte; ningún otro grupo en el mundo tiene la experiencia y el poderío para llevar a cabo un hackeo de este tipo”.
El vínculo con Corea del Norte y su programa nuclear
Este ataque no es un caso aislado. Un informe de Naciones Unidas estimó en 2024 que Corea del Norte había robado más de 3 mil millones de dólares en criptomonedas desde 2017.
Según el organismo internacional, estos recursos forman parte de un esquema de ciberdelincuencia estatal que permite al país evadir sanciones económicas internacionales y financiar el desarrollo de armamento, incluido su programa nuclear.
Sigue nuestro canal de WhatsApp
Recibe las noticias más importantes del día. Da click aquí
Te recomendamos

Corea del Norte inaugura un museo militar y anuncia una nueva prueba de misil balístico

Corea del Norte lanza un proyectil de unos 700 kilómetros hacia el mar de Japón en medio de nuevas tensiones regionales

Corea del Norte amenaza con represalias si Corea del Sur cruza la frontera un milímetro tras explosión de minas

Un ciberataque elevó a 50 grados Celsius la temperatura de los refrigeradores de cientos de supermercados en Francia durante seis horas y provocó pérdidas millonarias de alimentos

Un sitio de  Grupo Healy © Copyright Impresora y Editorial S.A. de C.V. Todos los derechos reservados